

项目方的隐私声明说明其自称的数据做法。如果文件来源说不清、与同一发布文件的 SHA-256 不符,或订阅方无从核实,先暂停安装或导入。 这套方法适用于你能辨认版本、下载文件和订阅来源的情况;服务器实际怎样记录流量仍需向服务商核实。核对后仍不能证明软件或连接绝对安全。
先把四种风险分开
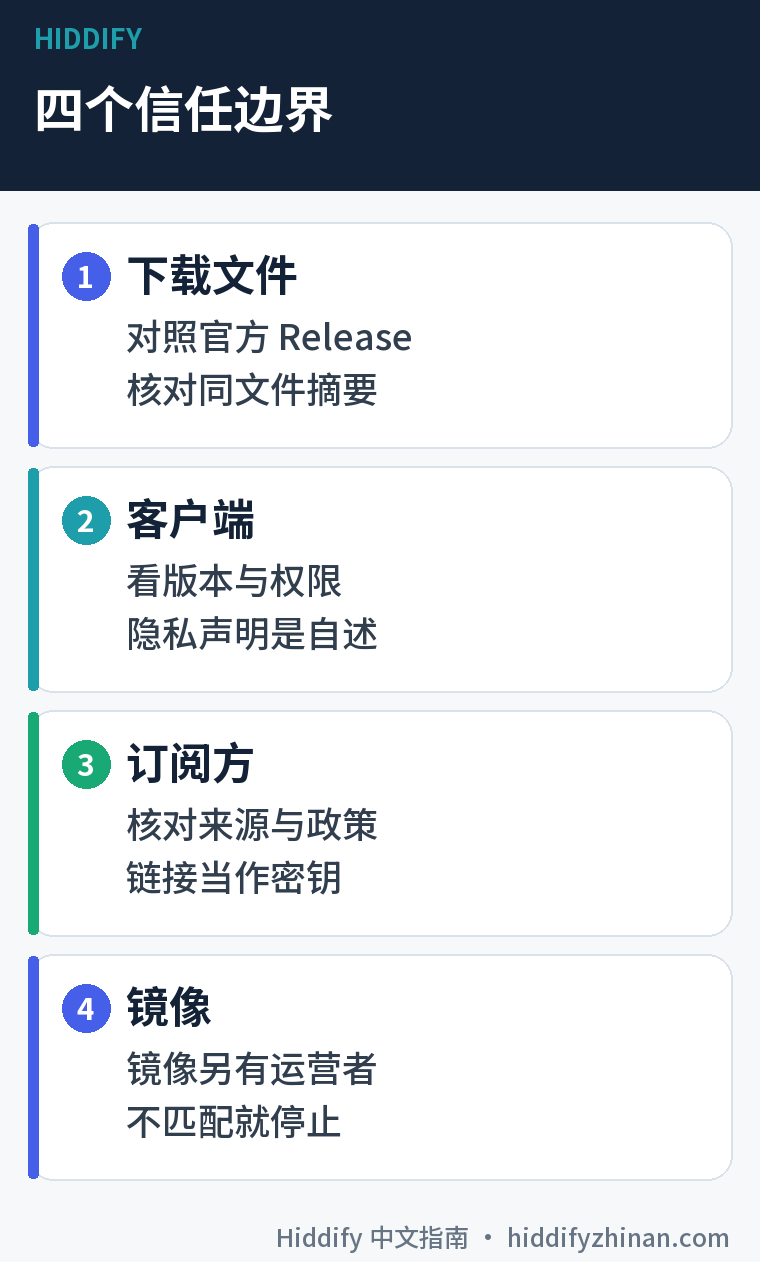
“Hiddify 安全吗”不是一个能由 App 名称单独解决的问题:Hiddify 是在设备上运行、按导入配置与服务器通信的客户端。下载安装包的人、开发客户端的人、经营订阅服务器的人,可能并非同一个主体。一个环节可信,也不能自动替其他环节背书。
| 你正在信任谁 | 能自己核对什么 | 这一步不能证明什么 |
|---|---|---|
| 发布文件的来源 | 官方仓库与 Release 中同版本、同文件名的摘要 | 代码没有漏洞、设备没有被入侵 |
| 设备上的 App | 实际安装版本、系统弹出的权限与项目说明 | 项目说明已经由第三方独立审计 |
| 订阅服务商 | 提供者身份、隐私/计费条款和订阅链接的来路 | 客户端项目会管理该服务商 |
| 下载镜像或转发页 | 它指向哪里、下载后摘要是否与官方文件一致 | 镜像运营者等同官方,或能安全保存你的订阅信息 |
本站的隐私说明解释的是 Hiddify 中文指南这个网站怎样处理访问数据,不是 Hiddify App 的隐私政策,更不是任何订阅商的承诺。若你只想按设备选安装包,可先看下载入口;这一页解决的是拿到文件后如何判断该不该信任它。
从官方 Release 核对文件与 SHA-256
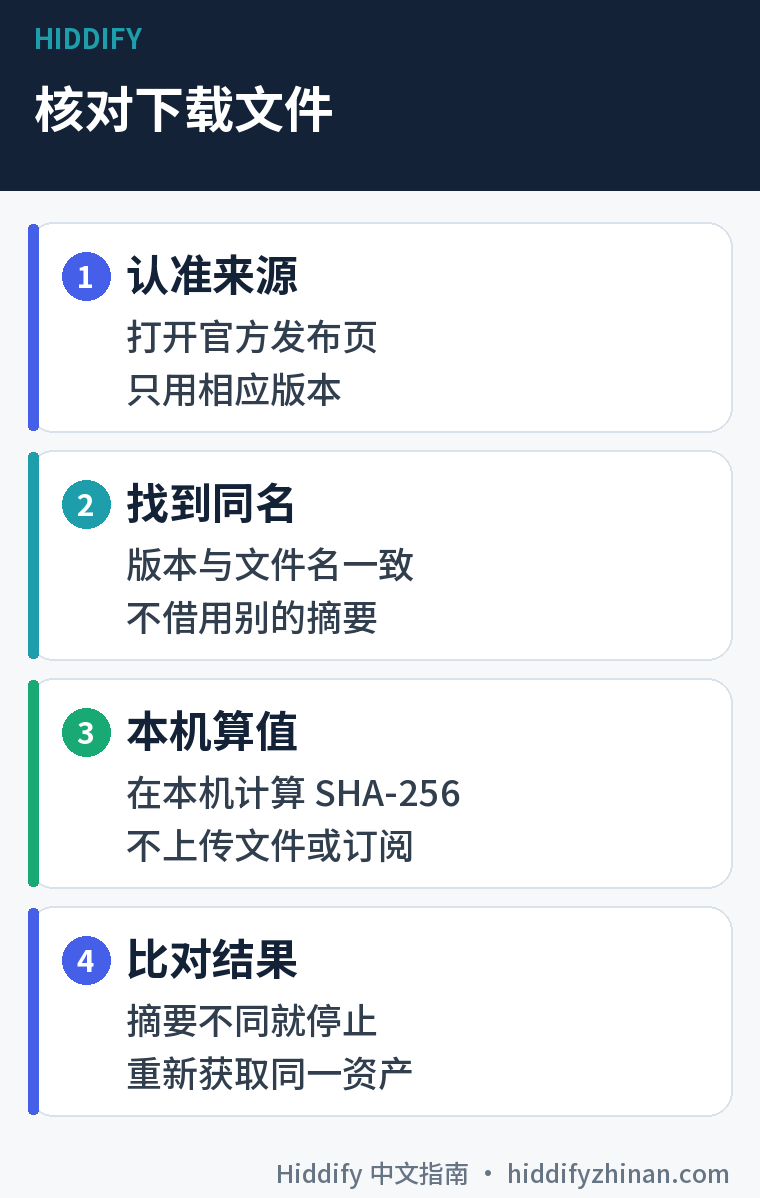
核对摘要不需要把文件上传给别人。SHA-256 是对本机文件算出的指纹;只有和同一版本、同一文件名的官方发布记录对上,比较才有意义。它能发现文件与所比对的发布资产不一致,不能单凭相同指纹断言程序无漏洞。
-
从 Hiddify 官方 GitHub 仓库进入 Releases,确认地址属于
github.com/hiddify/hiddify-app。记录你实际选中的版本和资产文件名;不要只看搜索广告或镜像页上写的“官方”。 -
打开该版本的 Release 记录和对应的 GitHub release API。在浏览器中按
Ctrl+F(Mac 为Command+F),输入完整文件名;找到assets中name完全相同的那一项,再读同一个资产对象里的digest,不要读到下一项的值。下面是官方 v4.1.1 API 中一个资产对象的字段摘录,其他字段已省略;name和digest属于同一项:{ "name": "Hiddify-Windows-Setup-x64.exe", "digest": "sha256:3f6182b610168c0bb386ffea1fc7f68318d3df23c15840c8b13a3be51b080a96" }这只是固定版本的定位示例。若你选择其他版本,就把 API 地址末尾的标签换为那个版本,并重新读该文件的摘要。找不到同名项或
digest时暂停这条比对,不借用别的版本或包型的值。 -
在 Windows 上用 PowerShell 对已下载、尚未运行的文件计算 SHA-256。下面只适用于文件确实保存在当前账户
Downloads且文件名完全相同的情况;保存到别处时把-LiteralPath换成你的文件完整路径:Get-FileHash -Algorithm SHA256 -LiteralPath (Join-Path $env:USERPROFILE 'Downloads\Hiddify-Windows-Setup-x64.exe') -
把输出的
Hash与该资产的digest中sha256:后面的 64 位值逐字比较,大小写不影响十六进制数值。不同就不要运行该文件:丢弃它,从官方 Release 重新下载同一个资产再算一次。若此前已经运行了来源不明的文件,停止继续导入订阅或输入账号,先寻求设备安全排查。
例如,2026 年 9 月 24 日读取的官方 v4.1.1 API 将 Hiddify-Windows-Setup-x64.exe 的摘要列为 sha256:3f6182b610168c0bb386ffea1fc7f68318d3df23c15840c8b13a3be51b080a96。这里只演示如何找对应项;本站没有下载或运行这个安装包做安全检测。如果你拿的是 MSIX、Portable、Android APK 或更新版本,必须读它自己的 digest,不能拿上面的数值套用。PowerShell 命令依据 Microsoft 的 Get-FileHash 文档。
读懂 Hiddify 的权限和隐私声明
Hiddify 隐私声明在 2026 年 2 月 27 日标示更新。项目方称不收集或保存 VPN 活动数据,也不记录浏览历史、目的地址、内容或 DNS 查询;同时说明崩溃数据通过 Sentry 发送。它还说,当客户端获取订阅链接时,提供该链接的服务器可以接收到客户端 IP 地址和 Hiddify 版本。这里的“项目方说法”和“第三方服务实际怎样处理数据”要分别判断。
权限也要看安装平台和具体版本。以 v4.1.1 Android 源码清单为例,里面声明了相机、通知、查询已安装应用、启动接收、网络与前台服务等权限,并声明了 VPN 服务。隐私页对相机用途的简述不能替代这份完整清单;源码声明也不等于你手中安装包在设备上实际请求和使用了什么。安装时读系统权限提示:不打算扫码时,可以先不授予相机;若某项请求超出你的任务或预期,先暂停,查明版本与功能再决定。
如果你依赖“只有某个 App 经过代理”“私密空间一定隔离”之类敏感路由,不能只凭页面上的模式名推断实际流量路径。官方仓库有一条关于私密空间与按应用分流的用户报告,它说明要为自己的设备和版本单独核实,不证明所有用户都存在同一故障。对高敏感活动,没法验证路径和服务方时先不用这一配置。
订阅服务商与镜像各由谁负责
Hiddify 客户端不等于提供节点或订阅的商家。项目的隐私页也提醒使用第三方 VPN 服务时要查看对方政策。拿到订阅链接后,先确认是谁交付、如何联系客服、是否写明数据处理和服务期限;链接本身可能包含访问凭据,别贴进公开论坛、在线转换站、截图或报错日志。确认提供者后,再按导入配置教程操作。无法确认来路的“免费共享订阅”不因能导入就变得可信。
下载镜像是另一条责任边界。镜像可以提供与官方相同的文件,也可以替换或滞后;只有把它下载的文件与官方同版本同资产摘要比对,才能确认这一个文件是否一致。摘要吻合仍不代表镜像站会保护你在该站输入的任何数据。无需镜像时,直接走官方 Release 或本站按平台整理的下载页所指向的官方入口,少一个需要判断的运营者。
何时继续,何时暂停
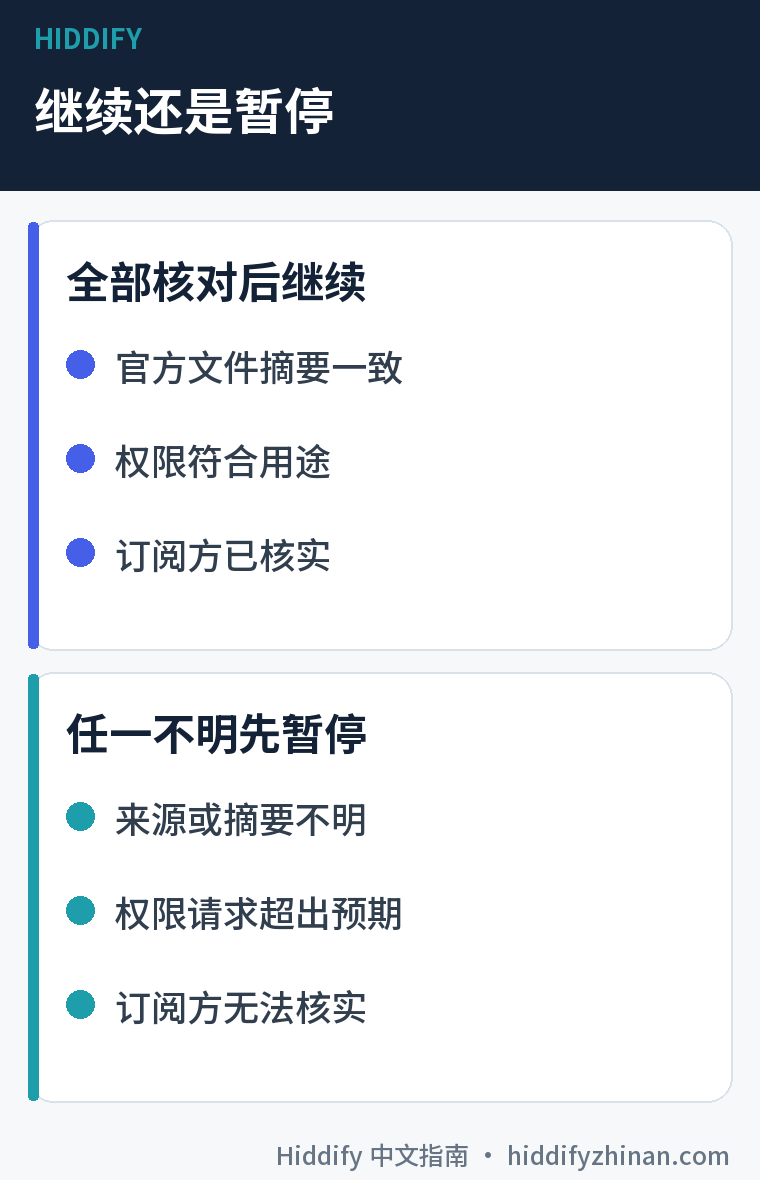
如果 Hiddify 同版本、同文件的摘要验证成功,且下载来自可核对的官方发布页、设备权限符合你的用途、你了解订阅服务商及其政策,可以在这个明确的风险范围内继续使用。验证失败就暂停;恢复到官方 Release 重新取得文件的起点。继续后也要保持版本和来源可追溯;版本变了,旧哈希与旧权限清单便不再替新版本作证。
如果来源含糊、摘要不同、权限请求令你无法解释,或订阅方身份与数据做法不清楚,先暂停对应动作:未知文件不运行,陌生订阅不导入,已运行可疑文件时寻求设备安全协助。不要为了“证明安全”去上传私人订阅或在第三方检测站泄露配置。
这篇文章给你的不是一个永久的“安全”标签,而是一套针对这次文件、这台设备和这位服务商的选择方法。把来源、版本和摘要留在自己的记录里;下次换了安装包或订阅方,就从对应的边界重新核对。新手教程总览可以接着帮你完成可信来源下的后续操作。
开源就代表绝对安全吗?
不是。公开源码让人可以检查实现,但它不自动证明你安装的二进制与源码一致,也不保证代码没有缺陷。先核对官方同文件摘要,再按自己的设备、权限与订阅方判断;哈希比对也不等同独立审计。
SHA-256 相同就能放心运行吗?
相同只表示本机文件与你所取用的官方 release digest相符。它不能检验项目本身、后续更新或服务器的安全。若版本和文件名没对应,甚至连这一步都未完成;遇到不一致就停止运行,重新取得文件。
免费订阅链接和 Hiddify 官方有关吗?
不能从“可在 Hiddify 中导入”推断关联。客户端能读取第三方配置,但订阅的节点、账单、日志与支持通常由提供者负责。先核实提供者身份与条款,来路不明就不要用在敏感账号或活动上。